「Cisco Secure Access」安全なアクセスを実現するクラウド型SSE

1.「Cisco Secure Access」が必要な背景
近年、クラウドサービスやSaaSの活用、テレワークの定着により、企業のIT環境は大きく変化しています。社内外のさまざまな場所やデバイスからアプリケーションへアクセスする機会が増え、ファイアウォールやVPNを中心とした従来の境界型セキュリティだけでは、分散した働き方を十分に保護することが難しくなっています。
また、課題ごとに複数のセキュリティ製品を導入した結果、管理画面の分散や運用負荷の増大、セキュリティポリシーの不整合が生じるケースもあります。さらに、生成AIの業務利用が広がるなか、組織で承認されていないAIサービス(シャドーAI)や、AIエージェントの不正利用といった新たなリスクへの対応も求められています。
こうした課題への対策として注目されているのが、ゼロトラストネットワークアクセス(ZTNA)、セキュアWebゲートウェイ(SWG)、クラウドアクセスセキュリティブローカー(CASB)、クラウド提供型ファイアウォール(FWaaS)などを統合した、クラウド型のセキュリティサービスエッジ(SSE)です。「Cisco Secure Access」は、場所を問わず、ユーザー・デバイス・AIエージェントを保護し、安全なアクセス環境の実現を支援します。
2.「Cisco Secure Access」とは
「Cisco Secure Access」は、Ciscoが提供するクラウド型のセキュリティサービスエッジ(SSE)です。ゼロトラストの考え方に基づき、場所を問わずユーザーやデバイスから業務アプリケーションへの安全なアクセスを実現します。
Ciscoが保有する世界最大級の脅威インテリジェンス組織であるCisco Talosの知見を活用し、日々進化するサイバー脅威に対して高度な防御を提供します。
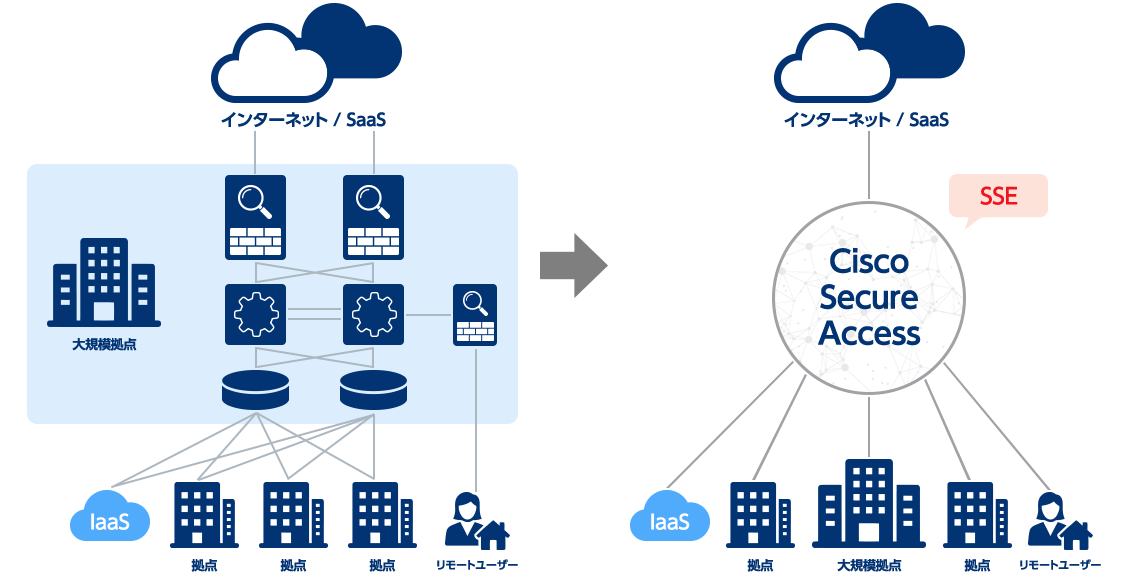
さらに、ZTNA(Zero Trust Network Access)やVPN as a Service(VPNaaS)を統合することで、インターネットやクラウドサービス、社内アプリケーションへのアクセスを単一のプラットフォームで保護できます。
管理画面、クライアント、ポリシーを集約することで、複数製品に分かれていたセキュリティ運用の簡素化を支援します。
ライセンスは、インターネット向け通信を保護するSecure Internet Access(SIA)と、社内アプリケーションへの安全なアクセスを提供するSecure Private Access(SPA)で構成されています。必要な保護範囲に応じて、単独または組み合わせて導入できます。
3.主な特徴
- ① ゼロトラストネットワークアクセス(ZTNA)とVPNaaSによる安全なリモートアクセス
-
ユーザー認証や端末のセキュリティ状態を確認し、許可されたシステムだけに安全なアクセスを提供します。
エージェント型・クライアントレス(ブラウザベース)型の両方のZTNAに対応し、さまざまな利用シーンに応じた安全なアクセス環境を提供します。また、クラウド型VPNを活用することで、既存環境との共存や段階的な移行にも柔軟に対応できます。
- ② セキュアWebゲートウェイ(SWG)・CASB・クラウド提供型ファイアウォール(FWaaS)
-
URLフィルタリング、SSL通信の可視化、クラウドサンドボックスによる不審ファイルの解析などにより、Webアクセスを制御します。CASB機能では、クラウドアプリケーションの利用状況とリスクを可視化し、シャドーIT対策を支援します。さらに、アプリケーション制御や侵入防止システム(IPS)により、脅威リスクの低減を図ります。
- ③ 生成AI・AIエージェントの安全な利用を支援
-
生成AIの利用状況を可視化し、個人情報や機密情報の入力を検出することで、情報漏えいリスクの低減を支援します。また、組織内で利用されているシャドーAIやAIエージェントを継続的に監視し、安全な生成AI活用を支援します。
- ④ アイデンティティを起点としたなりすまし対策
-
多要素認証と継続的なリスク分析により、なりすましや不正ログインのリスクを低減します。利用者やアクセス状況を継続的に確認し、不審な挙動を早期に検知することで、アカウント侵害による被害の抑制を支援します。
- ⑤ 単一のコンソール・単一のクライアントによる運用の簡素化
-
複数のセキュリティ機能やアクセス制御ポリシーを単一の管理画面で一元管理でき、管理者の運用負荷を削減します。利用者は場所や接続方法を問わず、快適かつ安全に業務アプリケーションを利用できます。
- ⑥ Cisco Talosの脅威インテリジェンス連携
-
Cisco Talosの脅威インテリジェンスを活用し、最新の攻撃情報に基づく防御の高度化を支援します。また、脅威情報をインシデント調査に活用することで、迅速な原因分析と対応につなげます。
4.ライセンスについて
「Cisco Secure Access」は、用途に応じてSecure Internet Access(SIA)とSecure Private Access(SPA)の2種類のライセンスで構成されています。SIAはインターネット向け通信を保護し、SPAは社内のプライベートリソースへの安全なアクセスを提供します。必要に応じて、単独または組み合わせて導入できます。
基本機能を備えたEssentialsから、高度なセキュリティ機能を利用できるAdvantageの2種類を用意しており、組織の要件やセキュリティポリシーに合わせて、最適な構成を選択できます。
| SIA | SPA | |||
|---|---|---|---|---|
| Essentials | Advantage | Essentials | Advantage | |
| インターネットアクセスの保護 | ||||
| DNSレイヤ セキュリティ |
✔ | ✔ | ||
| セキュア Webゲートウェイ |
✔ | ✔ | ||
| L3/4 ファイアウォール |
✔ | ✔ | ||
| L7 ファイアウォール |
✔ | |||
| RBI | ✔ | |||
| DLP (AIガードレール) |
✔ | |||
| クラウドIPS | インターネット 通信のみ |
プライベート 通信のみ |
||
| マルウェアスキャン /削除 |
2アプリまで | 無制限 | ||
| サンドボックス 検査数 |
500個/日まで | 無制限 | 500個/日まで | 無制限 |
| クラウドベースのプライベートアクセス | ||||
| サイト間VPN | ✔ | ✔ | ||
| VPNaaS (リモートアクセスVPN) |
✔ | ✔ | ||
| ブラウザベースZTA | ✔ | ✔ | ||
| クライアントベース ZTA |
✔ | ✔ | ||
5.こんな課題をお持ちの企業様へおすすめ
- ●複数のセキュリティ製品や管理画面が分散し、運用負荷が高まっている
-
SWG、CASB、ZTNA、VPNなどを個別に運用している場合、管理画面の分散やポリシー管理、障害の切り分けが負担になりやすくなります。複数のセキュリティ機能を一元管理し、運用を効率化したい企業様におすすめです。
- ●テレワークや拠点からのアクセスを一貫したポリシーで保護したい
-
オフィス、在宅、外出先など、働く場所を問わず同じセキュリティポリシーを適用したい企業様に適しています。
- ●生成AIの業務利用を安全に拡大したい
-
シャドーAIの可視化や情報漏えい対策など、生成AIの利用に伴う新たなリスクへの対応を検討している企業様におすすめです。
- ●SASE/ゼロトラストセキュリティへの移行を検討している
-
クラウド利用の拡大に合わせ、境界型セキュリティから、すべてのアクセスを継続的に確認するゼロトラストセキュリティへ段階的に移行したい企業様に適しています。
「Cisco Secure Access」の導入につきましてはディーアイエスサービス&ソリューションまでご用命ください。ご不明な点がございましたらお気軽にお問合せください。