【セミナーレポート】大企業の構造的弱点を突くランサムウェアの侵入経路とは?VPN突破・ID悪用・横展開を検知し、被害を局所化する

2026年6月25日(木)開催
主催:ディーアイエスサービス&ソリューション株式会社、シスコシステムズ合同会社
概要
2026年6月25日、マジセミにて「大企業の構造的弱点を突くランサムウェアの侵入経路とは?〜VPN突破・ID悪用・横展開を検知し、被害を局所化する〜」をテーマとしたウェビナーを開催しました。
近年のランサムウェア攻撃は、メール経由だけでなくVPN機器やリモートアクセス環境の脆弱性を悪用した侵入が増加しています。
さらに、攻撃者は認証情報の窃取や権限昇格を通じて組織内部へ侵入し、ネットワーク内を横方向に移動するラテラルムーブメントを行いながら被害を拡大させます。
本セミナーでは、侵入されることを前提とした「被害を局所化するセキュリティ対策」に焦点を当て、ID管理・認証強化、ネットワークセグメンテーション、XDRによる検知・対応を組み合わせた実践的なアプローチをご紹介しました。
セミナー内容
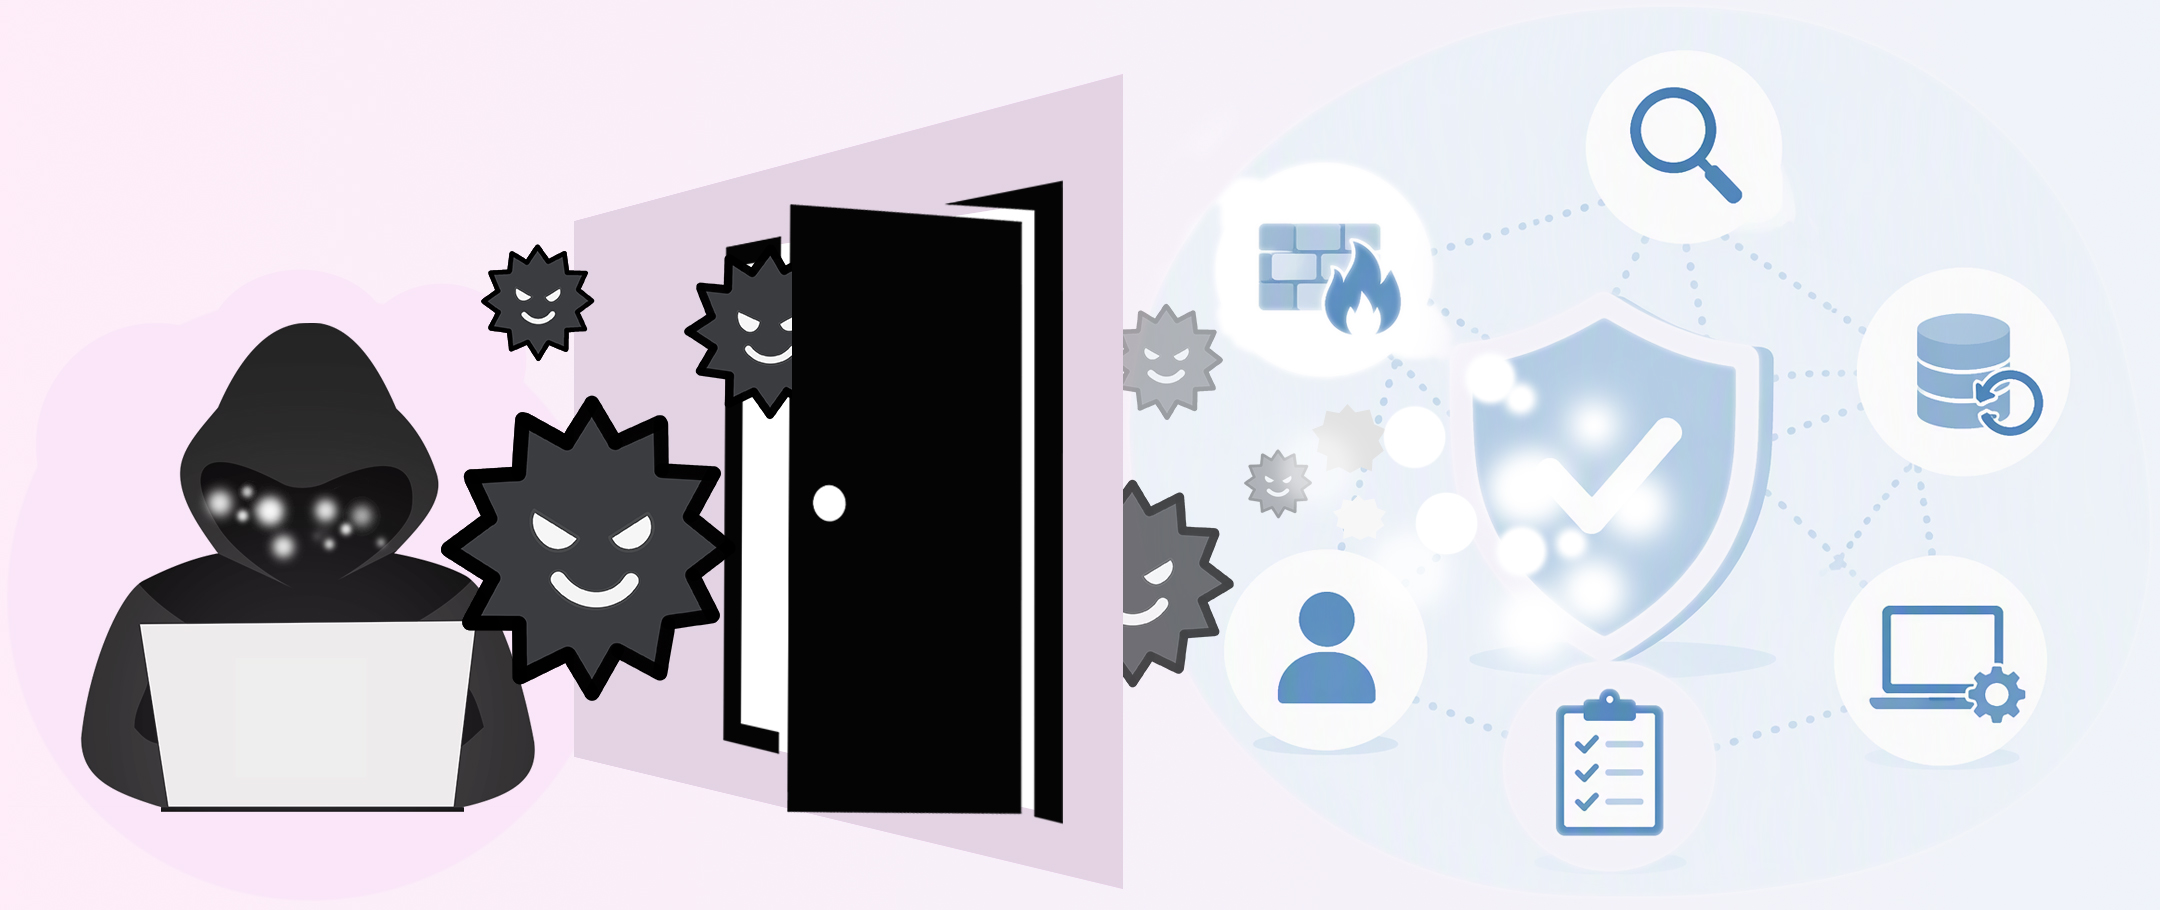
ランサムウェア攻撃は「侵入後」の対策が重要。
現在のランサムウェア攻撃は、VPN機器やリモートデスクトップの脆弱性を悪用した侵入、認証情報の窃取など複数の経路を組み合わせた攻撃へと進化しています。
攻撃者は侵入後に権限昇格を行い、ネットワーク内部を探索しながら重要サーバーやデータへ到達します。
一般的な対策は入口対策に注目しがちですが、実際には侵入そのものを100%防ぐことは困難です。そのため、
- 侵入後の横展開を防ぐ
- 被害範囲を限定する
- 早期検知・早期封じ込めを行う
という考え方が重要になります。
ポイント1:攻撃者が最も狙う「ID」を守る
攻撃者は侵入後、特権IDの窃取によってネットワーク全体の支配を試みます。そのため、ID管理はゼロトラスト実現の第一歩となります。
セミナーでは、
- 多要素認証(MFA)
- デバイス健全性確認
- 適応型アクセス制御
- 特権ID管理(PAM)
- 最小権限運用
などの重要性を解説しました。
認証情報を起点とした攻撃が増加する中、IDを守ることがランサムウェア対策の基盤であることをお伝えしました。
ポイント2:ラテラルムーブメントを防ぐネットワーク対策
侵入後の被害規模を決定づけるのが「ラテラルムーブメント(横展開)」です。
攻撃者はネットワーク内の探索や認証情報の悪用を繰り返しながら重要システムへ到達します。
これを防ぐためには、ネットワークを論理的に分割し、一部の端末が侵害されても他システムへ被害を広げない仕組みが必要です。
ポイント3:XDRによる検知・対応
ネットワーク、エンドポイント、メール、クラウド、IDといった複数の領域を横断的に監視し、不審な挙動を早期に発見し封じ込める仕組みです。
これらを組み合わせることで、侵入後の被害拡大を最小限に抑えることが可能になります。
ポイント4:Ciscoによる3層防御アプローチ
本セミナーでは、被害を局所化するための3層防御モデルをご紹介しました。
| 防御層 | ソリューション | 主な役割 |
|---|---|---|
| 第1層 | Cisco Duo | MFA・デバイス認証・アクセス制御 |
| 第2層 | ネットワークセグメンテーション | 横展開防止・被害範囲の限定 |
| 第3層 | Cisco XDR | 検知・分析・自動封じ込め |
これにより、「侵入を防ぐ」だけでなく、「侵入されても被害を広げない」という考え方を実現できます。
お客様の声
セミナー後のアンケートでは、多くの参加者から高い評価をいただきました。
【特に評価いただいたポイント】
- 「感染拡大を防ぐ方法を体系的に説明してくれ、大変参考になった」
- 「ランサムウェアの感染対応がよく理解できた」
- 「講義内容を踏まえ、自社の体制を見直そうと思った」
- 「侵入後の対策という視点が参考になった」
一方で、
- SCS評価制度の具体例をもっと知りたい
- SCS評価制度の評価基準との関係を詳しく聞きたい
といったご意見もいただきました。
【参加者の関心が高かったセキュリティ対策】
アンケート結果を集計すると、以下のテーマへの関心が高いことが分かりました。
- 第1位 侵入後の検知・封じ込め
-
- ネットワークセグメンテーション
- ラテラルムーブメント対策
- 第2位 ID管理・認証強化
-
- 多要素認証(MFA)
- 特権ID管理(PAM)
- 第3位 バックアップ・復旧対策
- 第4位 ネットワーク・境界防御
- ASMやメールセキュリティなど、入口対策に関するニーズも見られました。
まとめ
ランサムウェア攻撃は、もはや「侵入を防ぐだけ」で防げる時代ではありません。重要なのは、侵入された後の被害をいかに最小限に抑えるかという視点です。
企業が今後強化すべきポイントは次の3つです。
- IDを守る(MFA・PAM・ゼロトラスト認証)
- 横展開を防ぐ(ネットワークセグメンテーション)
- 侵入後の攻撃活動を検知・封じ込める(XDR)
これらを組み合わせることで、ランサムウェア被害の局所化と事業継続性の向上を実現できます。
ディーアイエスサービス&ソリューションでは、Cisco Duo、Cisco XDRなどを活用し、お客様のゼロトラスト環境構築をご支援しています。セキュリティ対策に関するご相談がございましたら、お気軽にお問い合わせください。
関連情報
過去のセミナーレポート